
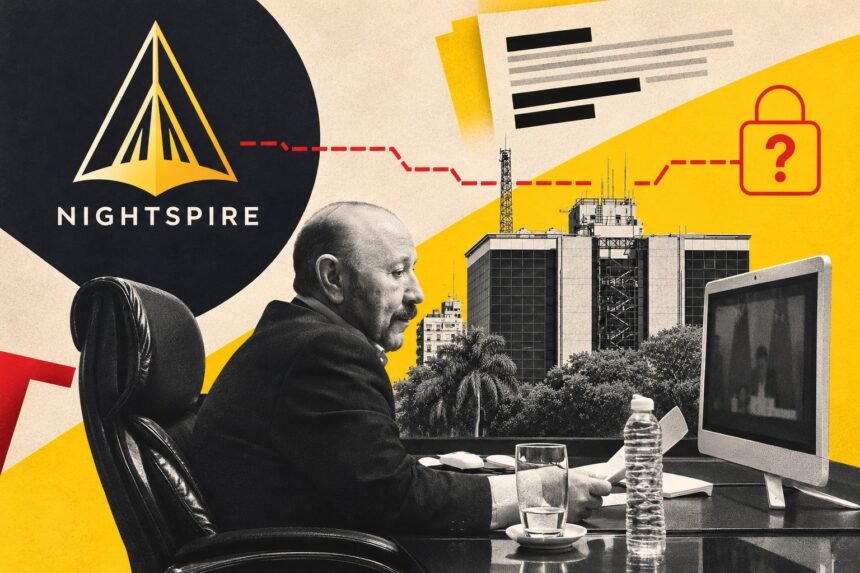
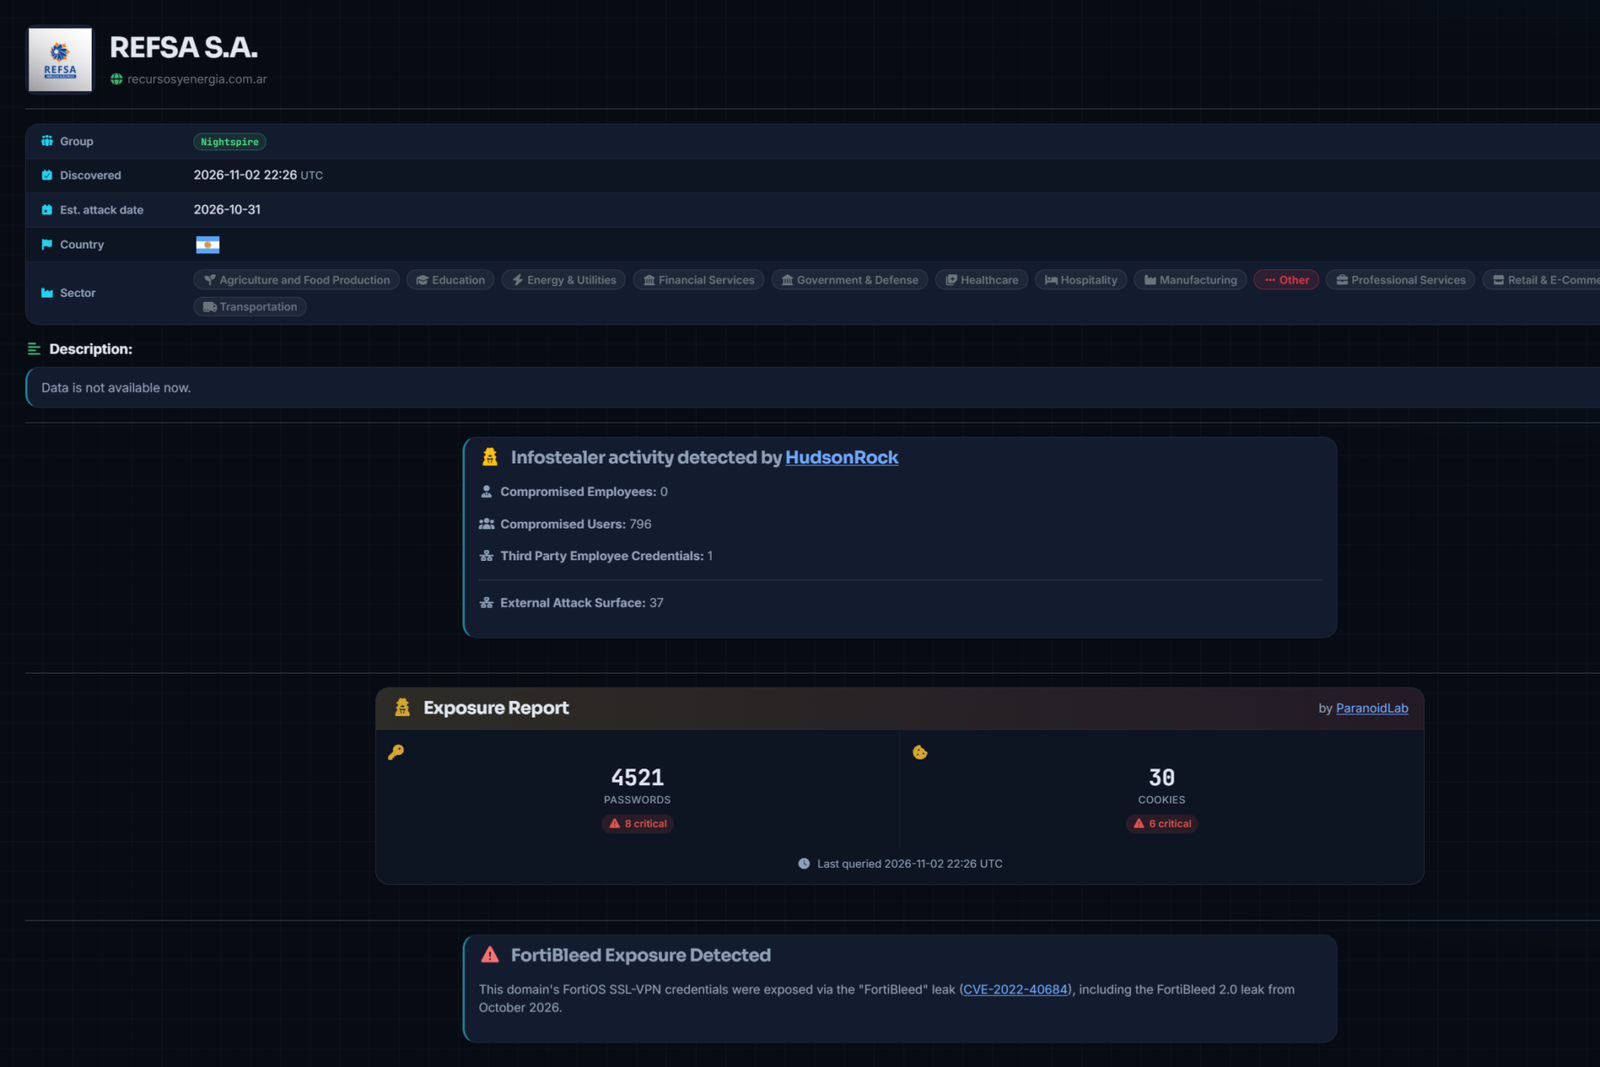
El grupo de ciber delincuentes NightSpire incluyó a REFSA entre sus víctimas y puso bajo sospecha la seguridad de la información de la empresa provincial. La reivindicación, registrada el 2 de noviembre por las plataformas de seguimiento Ransomware.live y RansomLook, abre una pregunta que el Gobierno de Gildo Insfrán todavía no respondió públicamente: ¿los atacantes solamente interrumpieron los sistemas o también se llevaron datos? La publicación del grupo no constituye una confirmación independiente de su responsabilidad ni de una filtración.
El Ejecutivo reconoció el ciberataque el 31 de octubre y luego informó avances en la recuperación. Los comunicados revisados no precisan qué información pudo quedar expuesta, qué vulnerabilidad permitió el ingreso ni quiénes fueron los responsables. Recuperar las plataformas no despeja la posibilidad de que los archivos hayan sido copiados previamente.
Quiénes son
NightSpire es un grupo de ciberdelincuentes con motivación económica, detectado a comienzos de 2025. Según Halcyon, empresa especializada en protección contra ransomware, utiliza la doble extorsión: roba información y después cifra los archivos para impedir su uso. Así presiona por dos vías: la paralización de la actividad y la amenaza de divulgar o vender los datos sustraídos.
La aparición de REFSA en su sitio de filtraciones debe leerse dentro de ese mecanismo. Pero no se conoce cuántos gigabytes habría obtenido el grupo ni qué documentos estarían comprometidos. Los registros públicos consultados no detallan el volumen ni el contenido de la supuesta extracción. Tampoco permiten establecer cuántos usuarios, empleados o proveedores podrían resultar afectados.
Hasta US$2 millones
Halcyon sitúa las exigencias de rescate de NightSpire entre US$150.000 y US$2 millones, según el tamaño de la organización y la sensibilidad de la información. Describe pedidos de pago en bitcoin y otras criptomonedas. Son montos reclamados en su actividad general, no sumas acreditadas como cobradas ni un pedido conocido contra REFSA.
En las fuentes públicas revisadas no se identificó un pago verificable de REFSA o del Gobierno de Formosa. Tampoco se encontró documentación suficiente para individualizar otros pagos confirmados al grupo. Eso no permite asegurar que nunca haya cobrado: significa que no hay respaldo para presentar sus demandas como ingresos efectivamente obtenidos.

Puertas de entrada
KPMG, la firma internacional de auditoría y consultoría con equipos de ciberseguridad, señala que NightSpire explota servicios externos vulnerables, incluidos dispositivos de protección de redes y conexiones privadas virtuales.
Su informe identifica la CVE-2024-55591, una falla en productos de Fortinet que permite eludir la autenticación y obtener privilegios de administrador. En términos simples, posibilita tomar el control de un equipo destinado a proteger la red y utilizarlo para avanzar hacia otros sistemas.
Por su parte, Huntress, empresa de detección y respuesta a amenazas, documentó un incidente con NightSpire en el que los intrusos ingresaron mediante escritorio remoto —RDP— y desplegaron herramientas de control y posible extracción de archivos.
Ninguna de esas vías está comprobada en REFSA. Son antecedentes técnicos del grupo que permiten entender qué debería esclarecer una investigación: si existían equipos vulnerables, accesos remotos comprometidos o credenciales utilizadas sin autorización.
El impacto operativo en Formosa alcanzó también a ATP, IASEP, el servicio provincial de agua potable y el Tribunal de Cuentas. La interrupción generalizada no demuestra que todos hayan sufrido robo de información, pero vuelve indispensable precisar qué sistemas fueron vulnerados y cuáles se desconectaron por prevención.
La administración de Gildo Insfrán mantuvo la filosofía habitual ante temas complejos como lo ocurrido: el silencio y la falta de transparencia. Hasta ahora no se confirmó una denuncia penal y, muchos menos, qué datos quedaron expuestos, quién podría tenerlos y qué hizo el Estado para determinarlo y proteger a los afectados.